漏洞描述
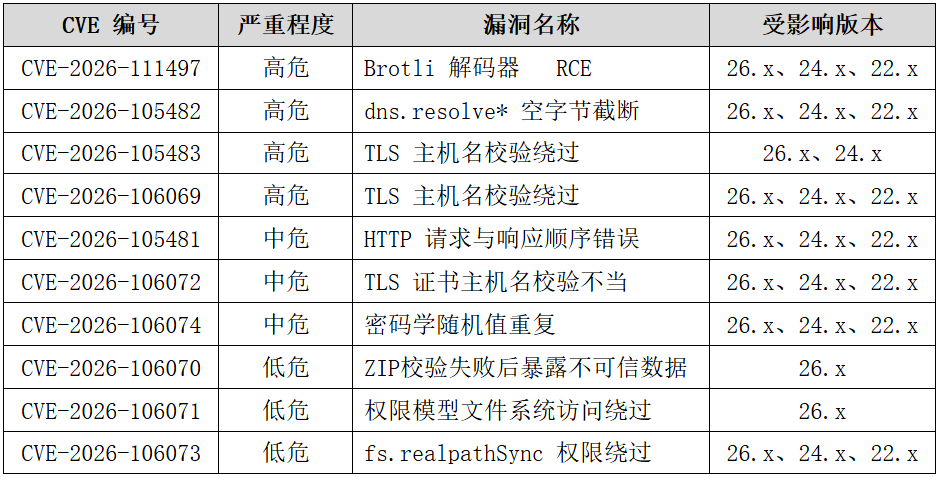
近日,Node.js 官方发布了10月安全更新,本次更新修复了10个漏洞,包含4个高危漏洞,其中最需要重点关注的是 CVE-2026-111497(Brotli 解码器 RCE),攻击者可能利用 Node.js Brotli 解码器越界写入问题实现远程代码执行。此外,多项 TLS 相关漏洞可能导致证书主机名校验被绕过。
漏洞等级
高危
影响范围
安全建议
使用 Node.js 22.x、24.x、26.x 的,分别升级至不低于
22.23.4、24.22.1、26.12.1 的版本,并重启相关进程。20.x、21.x、
23.x、25.x 无官方修复,需要迁到受支持的版本线。
以下方案为应急临时措施
1、针对 CVE-2026-111497【Brotli 解码器越界写】:防护类设备
或反向代理若能检查 HTTP 头部,可拒绝 Content-Encoding 中含 br
的入站请求(按编码令牌比较,忽略大小写);应用作为客户端访问不
可信上游时:axios、got 可关闭自动解压。
2、针对 CVE-2026-105482【`dns.resolve*`域名空字节截断】:
在调用 dns.resolve* 前检查域名:若包含空字节('\0'),拒绝本次
查询。